KOBİ’ler İçin Temel Siber Hijyen Kontrol Listesi
Karmaşık projelere girmeden önce: saldırıların büyük bölümünü engelleyen, her işletmenin uygulaması gereken temel adımların kısa listesi.
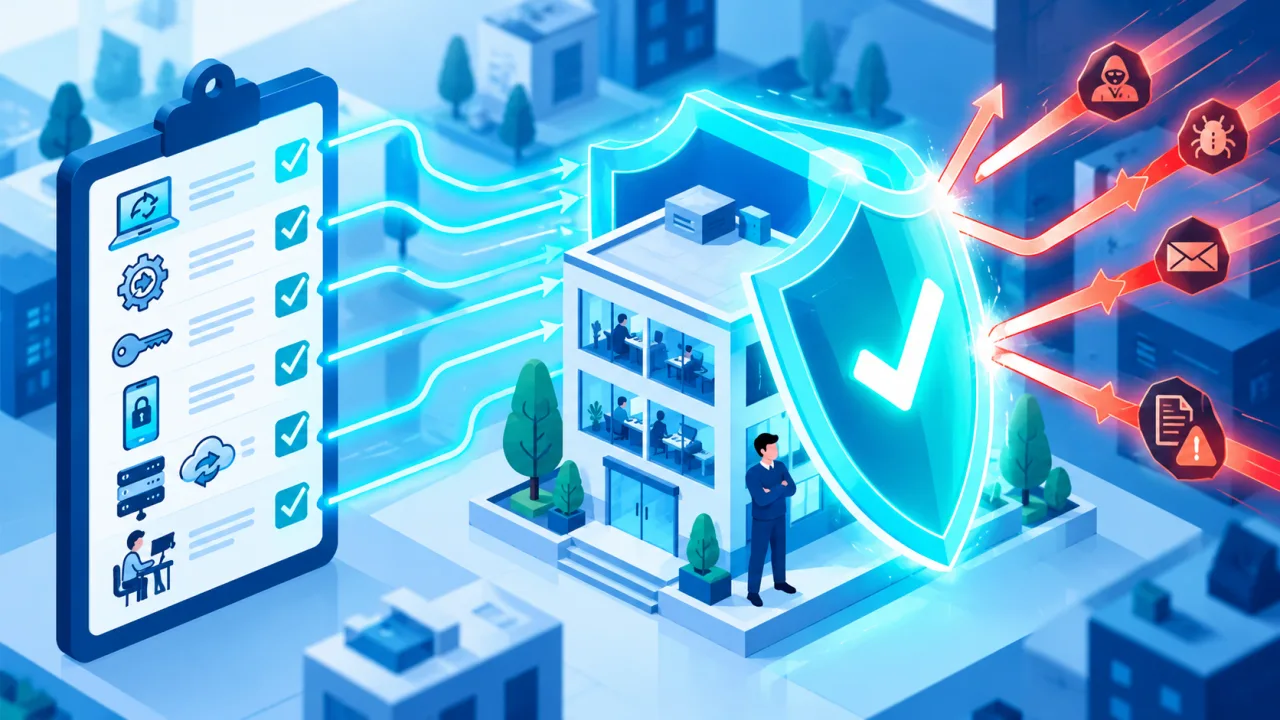
Siber güvenlik↗ pahalı ya da karmaşık olmak zorunda değil. Saldırıların büyük bölümü, birkaç temel önlemle engellenebilen sıradan yöntemlerle gelir. Bu kontrol listesi, küçük bir işletmenin ilk olarak tamamlaması gereken asgari adımları bir araya getirir. Her satırın yanında ayrıntılı rehber var; önce listeyi bitirin, derinleşmeyi sonraya bırakın.
Altı başlıkta temel hijyen
| Başlık | Yapılacak | Ayrıntı |
|---|---|---|
| 1. Kimlik doğrulama↗ | Her hesapta ayrı ve güçlü parola; e-posta, banka ve iş araçlarında iki adımlı doğrulama↗. Parolaları parola yöneticisinde tutun. | Hesaplarınızı İki Adımlı Doğrulama ile Koruyun |
| 2. Güncelleme | Bilgisayar, telefon, uygulama, tarayıcı ve yönlendiricide otomatik güncelleme; desteği bitmiş cihazı değiştirme. | Cihazlarınızı ve Uygulamalarınızı Güncel Tutun |
| 3. Yedek | İşinizin ihtiyaç duyduğu verinin bir çevrimiçi, bir cihazdan ayrı kopyası; geri yükleme denemesi. | Önemli Dosyalarınızı Düzenli Yedekleyin |
| 4. Oltalama↗ ve dolandırıcılık | Ekibe sahte e-posta, mesaj ve ödeme tuzaklarını anlatma; para ve hesap değişikliklerini ikinci kanaldan doğrulama. | Oltalama (Phishing) Saldırılarını Tanıma |
| 5. Erişim ve cihazlar | Herkese yalnızca gereken yetki; ayrılanın erişimini aynı gün kapatma; ekran kilidi olan cihazlar. | Erişim Yetkileri ve İşten Ayrılan Çalışanlar |
| 6. Hazırlık | Tek sayfalık olay planı: kim ne yapacak, kimi arayacak. | KOBİ’ler İçin İş Sürekliliği↗ ve Olay Müdahale↗ Planı |
1. Güçlü kimlik doğrulama
Parola, çoğu saldırının hedefidir. Her hesap için farklı parola kullanın ve ikinci bir doğrulama adımı ekleyin; önce e-postadan başlayın, çünkü e-posta diğer hesapların parola sıfırlama anahtarıdır.

2. Güncel tutun
Güncellemeler, suçluların kullanabileceği hataları kapatır. Cihazlarda ve uygulamalarda otomatik güncellemeyi açın; kullanmadığınız uygulamaları silin, yalnızca resmî kaynaklardan indirin.

3. Yedek alın
İşinizi yürütmek için gereken her şeyi (web sitesi, e-postalar, fatura, belgeler, müşteri bilgileri) yedekleyin. Bir kopya çevrimiçi, bir kopya cihazdan ayrı ve kullanmadığınız zaman bağlantısı kesilmiş olsun.
4. Oltalama ve dolandırıcılığa karşı uyanık olun
Fidye yazılımı↗ ve ödeme dolandırıcılığının çoğu, bir çalışanın tıkladığı mesajla başlar. Ekibe kısa ve düzenli hatırlatma yapın.

5. Erişimi ve cihazları yönetin
Her çalışan yalnızca işi için gereken sisteme erişsin. Cihazlarda ekran kilidi ve güncel yazılım zorunlu olsun; iş için kendi cihazını kullananlar için kısa bir kural yazın.

6. Hazırlıklı olun
Bir şeyler ters giderse ne yapacağınızı önceden yazın.

Bu altı başlık temel hijyendir: pahalı araçlardan önce gelir ve riskin büyük bölümünü ortadan kaldırır.
Kaynaklar ve son gözden geçirme
- NCSC (Birleşik Krallık), Small organisations guide to cyber security: yedekleme ve cihaz koruma sayfaları (yayım 9 Nisan 2026, son gözden geçirme 21 Temmuz 2026).
Son gözden geçirme: 22 Ekim 2026. Bu içerik bilgilendirme amaçlıdır.