Erişim Yetkileri ve İşten Ayrılan Çalışanlar
Kim, neye, neden erişebiliyor? Doğru yetki yönetimi ve düzenli hesap devir-teslimi, bir hesabın ele geçirilmesinin tüm işletmeye yayılmasını önler.
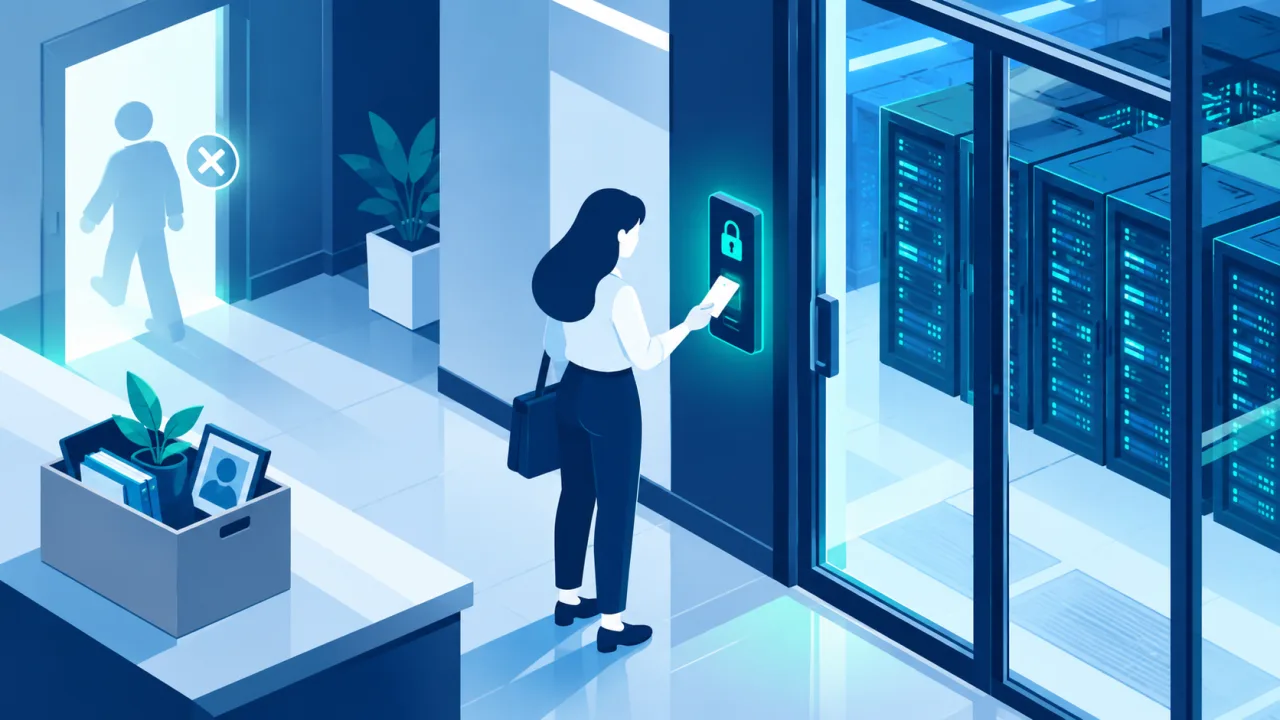
İşletmeniz büyüdükçe hesaplar, paylaşılan klasörler ve uygulama erişimleri çoğalır. Bunlar düzenli yönetilmezse, ele geçirilen tek bir hesap tüm sistemlerinize açılan bir kapıya dönüşür. Erişim yönetimi karmaşık olmak zorunda değil; birkaç ilke yeterli.
En az yetki ilkesi
Herkese, işini yapması için gereken en düşük erişimi verin, fazlasını değil. Bir muhasebe çalışanının sunucu yöneticisi olmasına gerek yoktur. Böylece bir hesap ele geçse bile saldırganın ulaşabileceği alan daralır.
Yönetici hesaplarını ayırın
- Yönetici (admin) yetkilerini yalnızca gerektiğinde ve ayrı hesaplarla kullanın; günlük işleri normal hesapla yapın.
- Yönetici hesaplarında mutlaka iki adımlı doğrulama↗ olsun.

Paylaşılan hesaplardan kaçının
“Hepimiz aynı şifreyi kullanıyoruz” yaygın ama risklidir: kimin ne yaptığı belli olmaz ve biri ayrıldığında şifreyi herkes değiştirmek zorunda kalır. Mümkün olduğunca herkese kendi hesabını verin; ortak hesap zorunluysa parola yöneticisiyle yönetin.
Giriş, değişiklik ve ayrılma
| Aşama | Yapılacak |
|---|---|
| Başlarken | Yeni çalışana yalnızca ihtiyacı kadar erişim tanımlayın. |
| Görev değişiminde | Eski rolün erişimlerini kaldırın; yetkiler zamanla birikmesin. |
| Ayrılırken | Çalışan ayrıldığı gün tüm erişimlerini kapatın: e-posta, bulut, uygulamalar ve fiziksel kartlar. Cihazlarını geri alın. |
| Ayrıldıktan sonra | E-postasına ve dosyalarına erişim kaybolmasın: yönlendirme yapın, kritik hesapların sahibini devredin. |
Ayrılış kontrol listesi
- Tüm hesapların ve oturumların kapatılması (kurumsal e-posta, bulut, uygulamalar, VPN↗).
- Çalışanın bildiği ortak parolaların değiştirilmesi.
- Cihaz, kart, anahtar ve diğer demirbaşların geri alınması.
- Çalışanın yönettiği hesapların ve verilerin yeni sahibe devredilmesi.
- Ayrılan kişiye gizlilik yükümlülüklerinin hatırlatılması.
Büyük kuruluşlar için
NIST SP 800-53 Rev.5’in personel güvenliği kontrolü PS-4 (işten ayrılma), erişimin belirlenen sürede kapatılmasını, kimlik doğrulayıcıların iptalini, çıkış görüşmesini ve kuruluşa ait sistem varlıklarının geri alınmasını ister. Büyük kuruluşlarda bunu insan kaynakları sistemiyle otomatik bağlayın; erişimleri düzenli aralıklarla yetki sahiplerine onaylatın.

Kısa bir “işe alım / ayrılış” kontrol listesi, unutulan açık bir hesabın ileride sorun olmasını önler.
Kaynaklar ve son gözden geçirme
- NIST SP 800-53 Rev.5: PS-4 Personnel Termination.
Son gözden geçirme: 22 Ekim 2026. Bu içerik bilgilendirme amaçlıdır.