Bu sitede erişilebilirlik tercihleri vardır: yazı boyutu, yüksek kontrast, hareketi azaltma ve disleksi dostu yazı tipi. Paneli açmak için Alt tuşu ile E tuşuna birlikte basın veya sayfa başındaki Erişilebilirlik düğmesini kullanın.
Güvenlik Uzmanları
Bu kılavuzlar, bilgi güvenliği konusunda uzmanlaşmış profesyoneller için tasarlanmıştır. Bu uzmanlar, daha derinlemesine bilgiye ve karmaşık güvenlik stratejilerine ihtiyaç duyarlar. Bu rehberler, en son güvenlik uygulamaları ve tehditler hakkında güncel bilgiler sunar ve uzmanların becerilerini geliştirmelerine yardımcı olur.
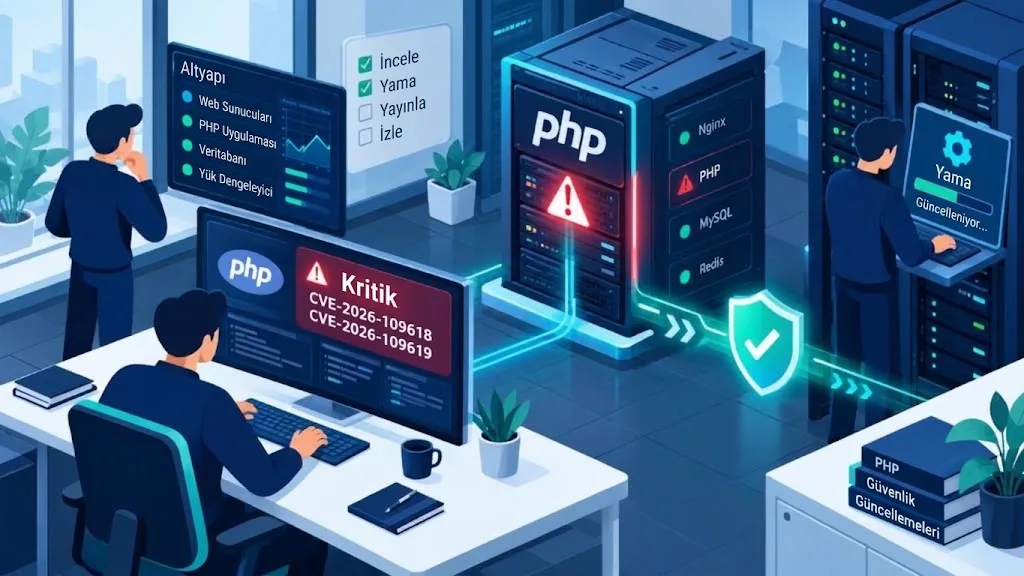
PHP çalıştıran web sunucularında uzaktan komut çalıştırılmasına yol açabilen kritik bir açık için acil güncelleme çağrısı yapıldı. Açık PHP'nin tüm sürümlerini etkiliyor ve düzeltmesi yayımlandı.
ISO/IEC 27090:2026, yapay zeka sistemlerine özgü siber güvenlik tehditleri için rehberlik sunuyor. ISO/IEC 27001 ve 42001 uygulayan kurumlar için en verimli yol, yeni yapılar kurmak yerine mevcut yönetim sistemlerini yapay zekaya özgü gereksinimlerle geliştirmek.
Türkiye'nin 2026 ile 2030 yılları arasındaki yapay zekâ çalışmalarına yön verecek yeni eylem planı yayımlandı. Plan, “Fark et, İstifade et, Üret, Yönet” başlıkları altında toplam 16 eylem içeriyor. Yapay zekâ okuryazarlığı, güvenli kullanım, yerli kapasite ve yönetişim planın öne çıkan konuları arasında yer alıyor.
ISO/IEC 27001:2022 belgelendirmesinin kurumlarda nasıl kurulacağını, kapsam belirlemeden sertifikasyon denetimine kadar adım adım anlatan uygulama rehberi.
Bir düşünce deneyi: Bu kez okuyucu bir insan değil, bir yapay zeka asistanı. Araç kullanabilen yapay zekanın güvenli, sınırlarını bilen ve dürüst davranabilmesi için dikkat etmesi gereken altı temel ilke.
Türkiye'de bilgi ve siber güvenliği ilgilendiren temel mevzuat tek yerde: 7545 sayılı Siber Güvenlik Kanunu, 6698 sayılı KVKK, 5651 sayılı İnternet Kanunu, ilgili yönetmelikler, genelgeler ve TS EN ISO/IEC 27001 standardı.
Dolandırıcılık, oltalama, zararlı içerik ya da kişisel veri ihlali… Karşılaştığınız olayı doğru kuruma, doğru kanaldan bildirmek hem sizi korur hem başkalarını. EGM Siberay, USOM, BTK, Ticaret Bakanlığı ve KVKK bildirim yolları tek yerde.
Bilgi güvenliğine sıfırdan adım atmak isteyenler için sekiz aşamalı, mantığıyla ve bağlamıyla anlatılmış bir yol haritası: temel BT ve ağdan Linux ve sistem güvenliğine, SIEM/SOC operasyonlarından zafiyet analizine, standartlardan otomasyona ve olay müdahalesine.
Yapay zekaya yapıştırılan bir günlük kaydı, IP adreslerini, kullanıcı adlarını ve parolaları da beraberinde götürebilir. Ücretsiz ve açık kaynaklı Maskink, bu değerleri metin gönderilmeden önce etiketlerle değiştiriyor ve yanıtta gerçek hâllerine çeviriyor.
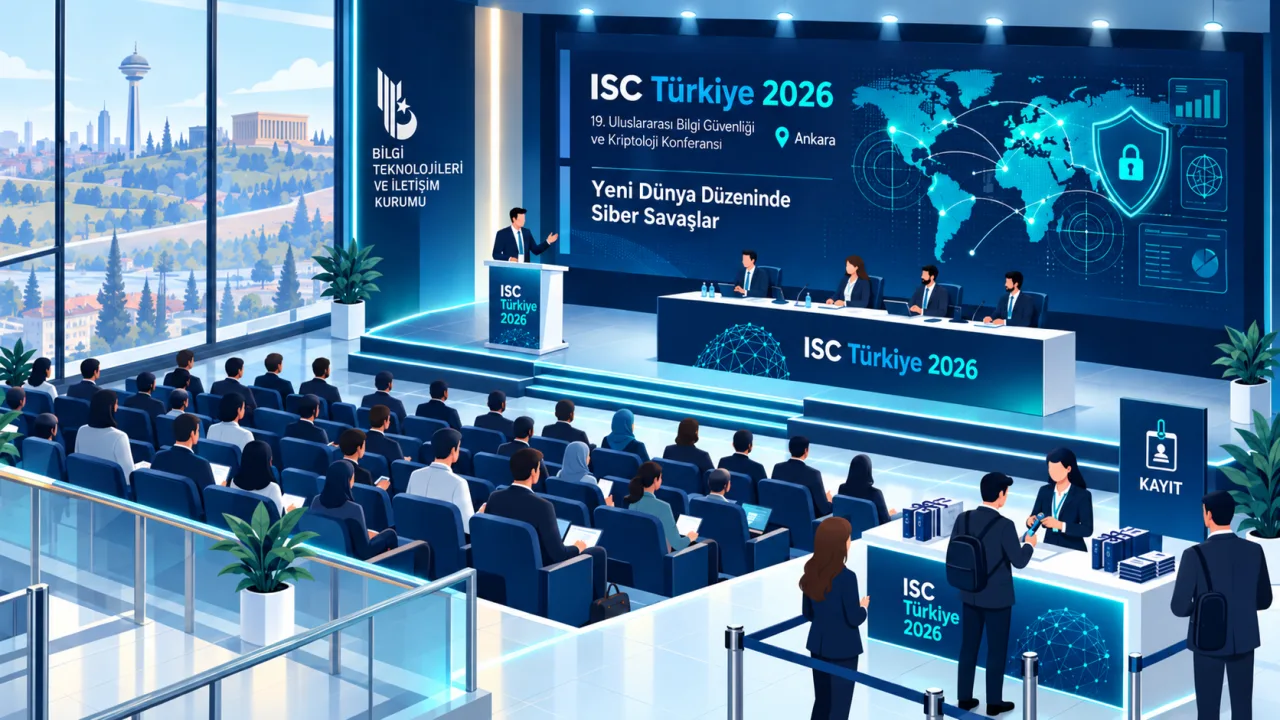
19. Uluslararası Bilgi Güvenliği ve Kriptoloji Konferansı (ISC Türkiye 2026), 20-21 Ekim'de BTK konferans salonlarında "Yeni Dünya Düzeninde Siber Savaşlar" ana temasıyla yapılıyor. Kayıtlar açık.
MIT Technology Review'un yapay zekâ gündemini özetleyen endeksi, ajanların testlerde "hile" yaptığı iddialarına odaklandı. Olay, ödül suistimali kavramını ve yapay zekâ güvenliğini yeniden öne çıkarıyor.
ABD Savunma Bakanlığı, yapay zekâ ve "uzaktan algılama" kullanan Polygraph+ programı için beş yılda 30,3 milyon dolar talep etti. Uzmanlar yöntemin bilimsel dayanağını sorguluyor.
Bir alan adının SSL/TLS sertifikasının ne zaman dolduğunu, kim tarafından verildiğini ve hangi adları kapsadığını görün; süresi dolmadan önce fark edin. Süresi dolan bir sertifika siteyi yavaşlatmaz, doğrudan erişilemez hâle getirir: ziyaretçi tam ekran güvenlik uyarısıyla karşılaşır. Otomatik yenileme kurulu olsa bile değişen sunucu ayarları veya durmuş bir zamanlanmış görev yenilemeyi sessizce durdurabilir. Araç, alan adının sertifikasına saniyeler içinde bakmanızı sağlar.
Şüpheli bir bağlantıyı açmadan çözümleyin: adresin gerçek sahibi kim, tanıdık bir marka taklit ediliyor mu, gizli bir yönlendirme var mı? Oltalama mesajlarının neredeyse tamamı tek bir bağlantıya tıklamanıza dayanır; adres çubuğunda gördüğünüz ise ilk bakışta göründüğü kadar açık değildir. Araç, bağlantının kayıtlı sahibini çıkarır, marka taklidini, Latin dışı harfleri ve gizli yönlendirmeleri gösterir. Adres tarayıcınızdan çıkmaz.
Ekran görüntüsündeki adınız, telefon numaranız, IBAN veya bildirim önizlemesi gibi bilgileri işaretleyip kapatın; temiz kopyasını indirin. Destek almak için hata mesajı veya dekont paylaşmak pratik olsa da o karede paylaşmak istemediğiniz ayrıntılar da bulunabilir.
Araç, işaretlediğiniz alanın altındaki pikselleri tamamen siler; bulanıklaştırma gibi geri döndürülebilir bir yöntem kullanmaz. Görsel sunucuya yüklenmez, işlemin tamamı kendi tarayıcınızda yapılır.
Bir fotoğrafın içine gizlenen çekim konumu, tarih, saat ve cihaz bilgilerini (EXIF) görün; isterseniz temizlenmiş bir kopyasını indirin. Fotoğrafı bir forumda, ilan sitesinde veya sohbette paylaştığınızda bu bilgiler çoğu zaman dosyayla birlikte gider ve nerede olduğunuzu ele verebilir. Araç, seçtiğiniz görselin içinde tam olarak ne saklandığını gösterir. Dosyanız sunucuya yüklenmez, tüm işlem kendi tarayıcınızda yapılır.
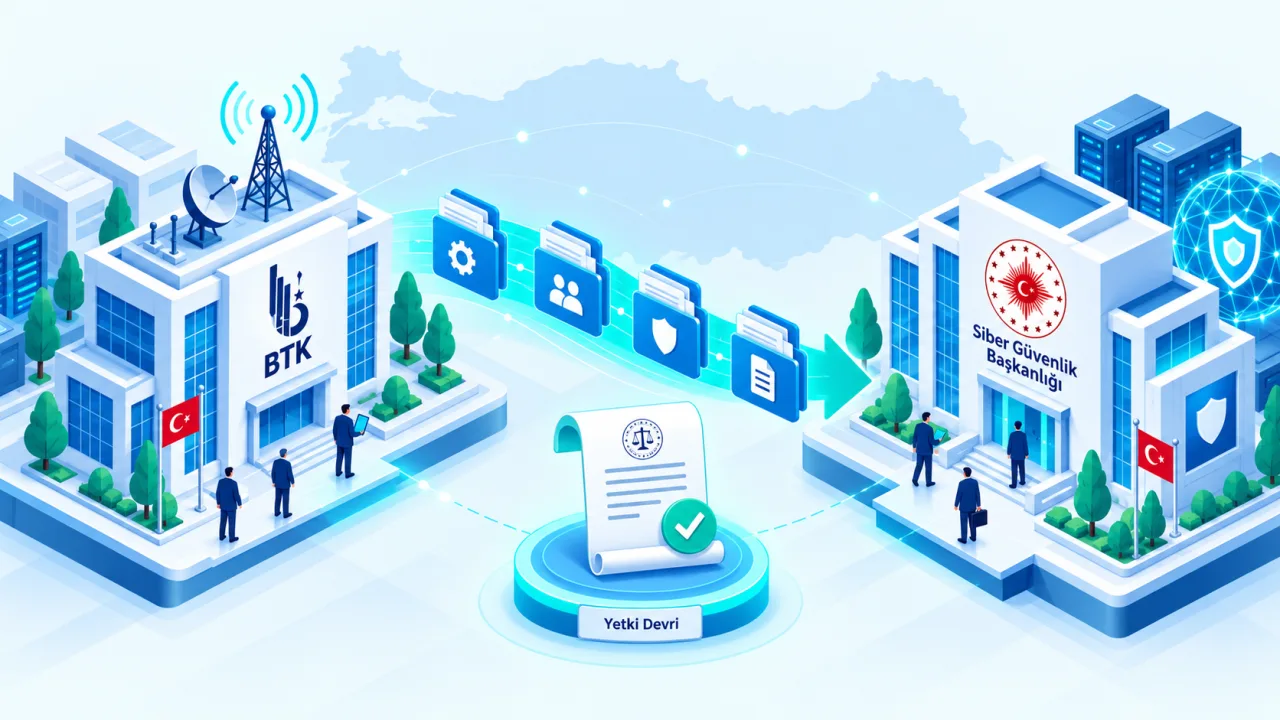
24 Temmuz 2026'da kabul edilen 7590 sayılı torba kanun, 31 Temmuz 2026'da Resmi Gazete'de yayımlandı. Kanun, Bilgi Teknolojileri ve İletişim Kurumu'nun bazı yetkilerini Siber Güvenlik Başkanlığı'na devrediyor; alan adı yönetimi ve acil tedbir yetkisi de Başkanlığa geçiyor.
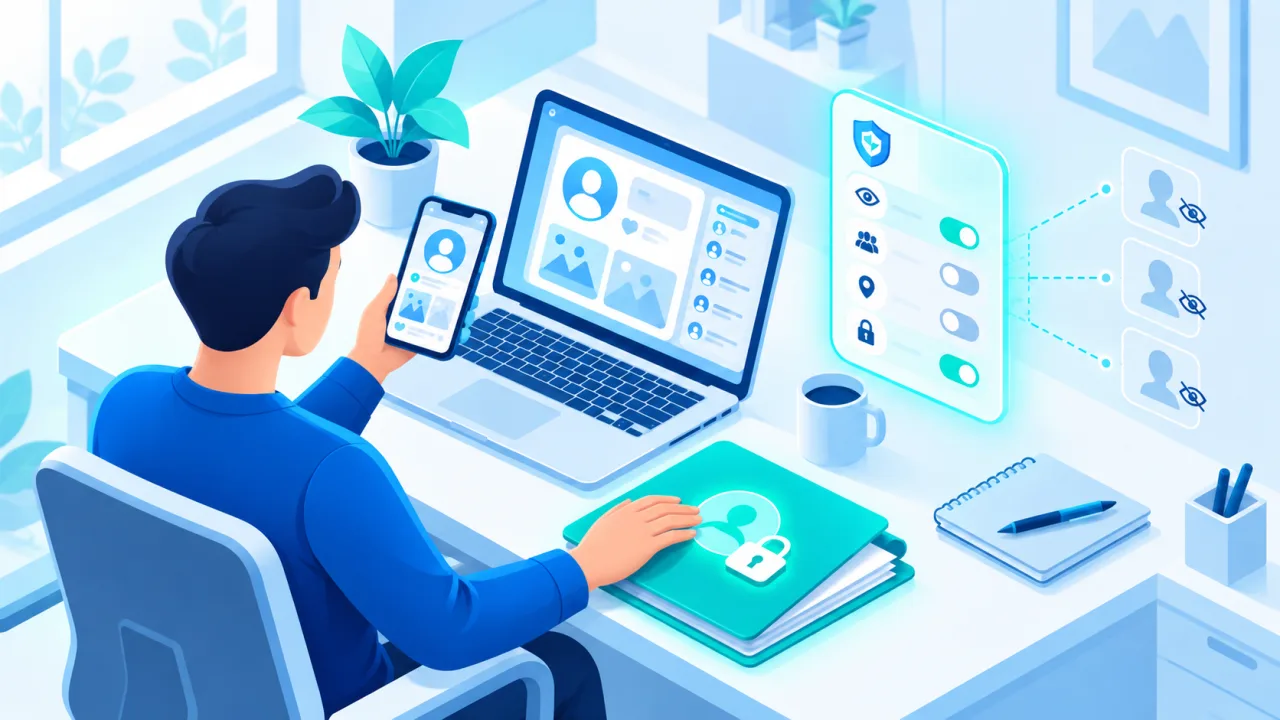
WhatsApp, Instagram, Google, iPhone ve Android gibi kullandığınız platformları seçin; gizlilik ayarlarını tek tek işaretleyerek adım adım gözden geçirin. Gizlilik ayarları bir kez yapılıp unutulacak iş değildir: arayüzler değişir, yeni özellikler varsayılan olarak açık gelir, yıllar önce izin verdiğiniz uygulamalar hesabınıza bağlı kalabilir. Kontrol listesi platforma özel maddeler sunar, işaretlediğiniz her adımı gösterir. İlerlemeniz yalnızca tarayıcınızda saklanır.
14 soruda sosyal medya hesaplarınızın profilinizden ne kadar bilgi sızdırdığını ölçün; sonucu saniyeler içinde görün. Konum etiketi, doğum günü veya tatil fotoğrafı gibi ayrıntılar tek başına zararsız görünse de yan yana geldiğinde nerede yaşadığınızı ve ne zaman evde olmadığınızı ortaya çıkarabilir; sosyal mühendislik saldırıları tam olarak buradan başlar. Test, cevaplarınıza göre size özel bir risk puanı sunar. Cevaplarınız kaydedilmez, sonuç yalnızca tarayıcınızda hesaplanır.
TBMM'ye sunulan 30 maddelik torba kanun teklifi, Bilgi Teknolojileri ve İletişim Kurumu'nun bazı görev ve yetkilerini Siber Güvenlik Başkanlığı'na devrediyor; geçiş süreci ve süreler netleşiyor.
Bilgi güvenliği, biçimi ne olursa olsun bilgiyi korur; siber güvenlik ise bunun dijital sistemlere bakan en büyük bölümüdür. İkisi arasındaki ilişkiyi, fiziksel, insan kaynağı ve tedarikçi güvenliği gibi alanlarla birlikte sade bir dille açıklıyoruz.
Parolanızın gücünü canlı olarak ölçün ve daha önce yaşanan veri ihlallerinde ifşa olup olmadığını güvenli biçimde (k-anonimlik yöntemiyle) kontrol edin. Kısa ve tahmin edilebilir parolalar saniyeler içinde kırılabilir, sızan parolalar ise başka hesaplarınızı da tehlikeye atabilir. Araç, parolanızın tamamını sunucuya göndermeden gücünü hesaplar ve ihlal veritabanlarında kısmi eşleşme arar. Parolanız hiçbir aşamada tarayıcınızdan çıkmaz.
Pasif beklemek yerine, yaygın tehditleri otomatik ve ölçekli biçimde engellemek. Koruyucu DNS, sahte site kaldırma ve e-posta sahteciliğini önlemeden oluşan bir savunma yaklaşımı.
Fabrikalar, santraller ve altyapılar fiziksel dünyayı kontrol eder; burada bir saldırı dijital değil, fiziksel sonuçlar doğurur. OT/ICS güvenliğinin BT’den farkları ve temel savunma ilkeleri.
LLM tabanlı uygulamalar yeni bir saldırı yüzeyi getirir: istem enjeksiyonu, güvensiz çıktı işleme ve aşırı yetki. Geliştiriciler ve güvenlik uzmanları için savunma ilkeleri.
Tespitleri kod gibi yönetmek: doğru telemetri, Sigma ile taşınabilir kurallar, yanlış pozitif ayarı ve ATT&CK kapsamıyla ölçülebilir bir tespit programı.
Bir ihlal anında teknik adımlar: önceliklendirme (triage), kanıtların uçuculuk sırasına göre toplanması, bellek ve disk analizi, kapsama alma ve kök neden.
Kriptografi kırılmaz; yanlış kullanılır. Simetrik/asimetrik şifreleme, doğru özetleme ve parola saklama, anahtar yönetimi ve TLS’te en sık yapılan hatalar.
Web uygulamalarındaki en yaygın açıklar ve savunmaları: enjeksiyon, bozuk erişim kontrolü, kimlik doğrulama hataları ve güvenli geliştirme hattına (SAST/DAST) entegrasyon.
Veriyi karara dönüştürmek: istihbarat döngüsü, stratejik/operasyonel/taktik seviyeler, STIX/TAXII ile paylaşım ve istihbaratı tespit ile avlanmaya bağlamak.
Türkiye’de siber olaylara müdahale üç katmanlı bir yapıyla yürütülür: ulusal düzeyde USOM, sektör düzeyinde Sektörel SOME ve kurum düzeyinde Kurumsal SOME. Büyük kuruluşların bu yapıdaki yeri ve sorumlulukları.
Hazır modeller, veri kümeleri ve bağımlılıklar bir tedarik zinciridir. Zehirlenmiş model, veri kaynağı saldırıları ve güvenli kullanım üzerine teknik rehber.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, bulut ortamlarındaki yanlış yapılandırmalara karşı güncellenmiş bir tavsiyeler bütünü yayımladı. Kimlik yönetimi, en az ayrıcalık ve günlük kaydı öne çıkan başlıklar arasında.
23 Mart 2026
Erişilebilirlik tercihleri
Seçtikleriniz yalnızca bu tarayıcıda saklanır, hesap veya kayıt gerekmez.
Yazı boyutu
Görünüm
Size uygun rehberi bulun
Kendinizi hangisinde görüyorsanız onu seçin, o gruba özel rehberlere gidin.