
Yapay Zeka Ajanlarına En Az Yetki: Güvenli Otomasyon
Araç kullanan yapay zeka ajanları güçlüdür ama yetkileri kadar risklidir. En az yetki, kapsam sınırlama ve insan onayıyla güvenli otomasyon.
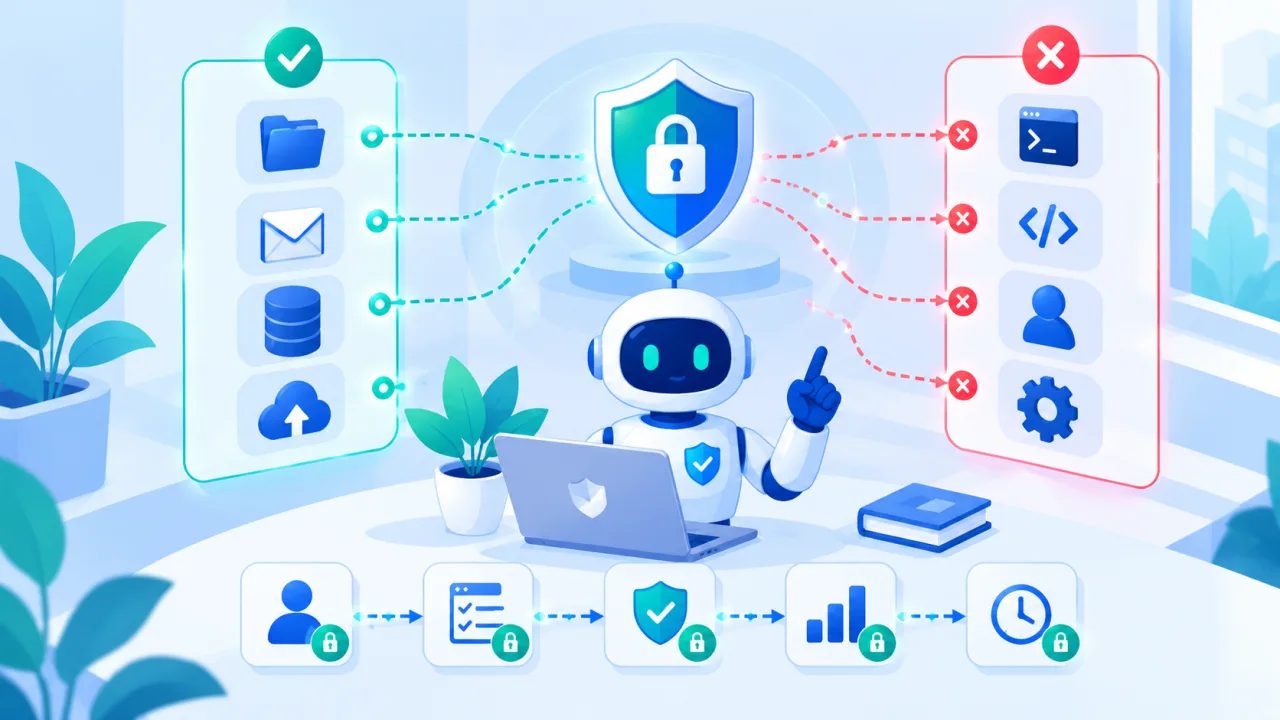
Yapay zeka ajanları; dosya okuyabilen, e-posta gönderebilen, kod çalıştırabilen veya bir API çağırabilen modellerdir. Bu yetenek, yanlış yapılandırıldığında doğrudan saldırı yüzeyine dönüşür. Temel ilke insanlar için olduğu gibi burada da geçerlidir: en az yetki. OWASP LLM↗ Uygulamaları İlk 10 listesi (2025) bu riski LLM06 “Aşırı Yetki (Excessive Agency)” olarak adlandırır: model çıktısı beklenmedik, belirsiz ya da manipüle edilmiş olduğunda sistemin zarar verici bir eylem yapması. Tetikleyici; halüsinasyon, zayıf model ya da doğrudan veya dolaylı istem enjeksiyonu↗ olabilir.
Aşırı yetkinin üç kök nedeni
| Kök neden | Ne demek? | Alınacak önlem |
|---|---|---|
| Aşırı işlevsellik | Ajanın görevi için gerekmeyen araç ya da işlevler var. | Araçları ve her aracın işlevlerini asgariye indirin; serbest kabuk ya da keyfi URL erişimi yerine dar, amaca özel araçlar verin. |
| Aşırı izin | Araçlar alt sistemlere gerekenden fazla erişir veya yüksek ayrıcalıklı kimlikle çalışır. | Salt-okuma gibi asgari izin verin; araçları kullanıcının kendi güvenlik bağlamında, kullanıcıya özgü kimlikle çalıştırın. |
| Aşırı özerklik | Yüksek etkili eylemler bağımsız doğrulama veya kullanıcı onayı olmadan yapılır. | Yüksek etkili eylemlerde insan onayı koyun. |
Tasarım ilkeleri
- Yetkilendirmeyi modele bırakmayın: “Neye izin var?” kararını modelin yargısı değil, alt sistemlerdeki erişim denetimi (tam aracılık) vermelidir.
- Geri dönülemez eylemlerde onay: Ödeme, dışarıya veri gönderme, üretim ortamında değişiklik, silme gibi adımlarda insan onayı zorunlu olsun.
- Erişimi oturum ve görev bazında sınırlayın; kalıcı ve sınırsız anahtarlardan kaçının.
- Giriş doğrulama ve güvenli kodlama: Araç parametrelerini sıkı doğrulayın; ajan araçlarını SAST/DAST testlerine dahil edin.
Zararı sınırlayan önlemler
Aşağıdakiler sorunu önlemez, etkisini sınırlar: ajanın hangi aracı hangi parametreyle çağırdığını günlüğe yazın ve izleyin; birim zamanda yapılabilecek eylem sayısını hız sınırıyla kısıtlayın. Bu kayıtlar anormal davranışı görmek ve olay sonrası geri izlemek için şarttır.
Bağlayıcılar ve connector güvenliği
MCP gibi bağlayıcılarla ajanı sistemlere bağlarken token kapsamını dar tutun, varsayılan olarak taslak ya da okuma kipinde çalıştırın, yayın ve yazma yetkisini ayrı bir onayla açın. Üçüncü taraf bağlayıcıları yazılım bileşeni gibi inceleyin.
Yönetişim
NIST Yapay Zeka Risk Yönetimi↗ Çerçevesi (AI RMF 1.0, 26 Ocak 2023) ve Üretken Yapay Zeka Profili (NIST AI 600-1, 26 Temmuz 2024), ajan yetkilerini kurumsal risk sürecine bağlamak için kullanılabilir: ajanı envantere alın, sahibini atayın, yetki sınırlarını belgeleyin ve düzenli gözden geçirin. OWASP ayrıca ajan tabanlı sistemlere özel bir İlk 10 listesi yayımlamıştır (9 Aralık 2025).
Ajanların kandırılmasının başlıca yolu istem enjeksiyonudur:

Kurumsal kullanımda veri ve gizlilik tarafı için:
Kurum düzeyinde LLM uygulama güvenliği:

Kaynaklar ve son gözden geçirme
- OWASP Top 10 for LLM Applications 2025: LLM06 Excessive Agency; OWASP Top 10 for Agentic Applications (Aralık 2025).
- NIST AI RMF 1.0 (Ocak 2023); NIST AI 600-1 (Temmuz 2024).
Son gözden geçirme: 21 Ekim 2026. Bu içerik bilgilendirme amaçlıdır.


