
Kurumda Yapay Zeka Kullanımı: Veri ve Gizlilik (KVKK)
Şirketler yapay zekayı verimli ve KVKK uyumlu kullanmak için neye dikkat etmeli? Veri sınırı, tedarikçi seçimi, gölge yapay zeka ve politika.
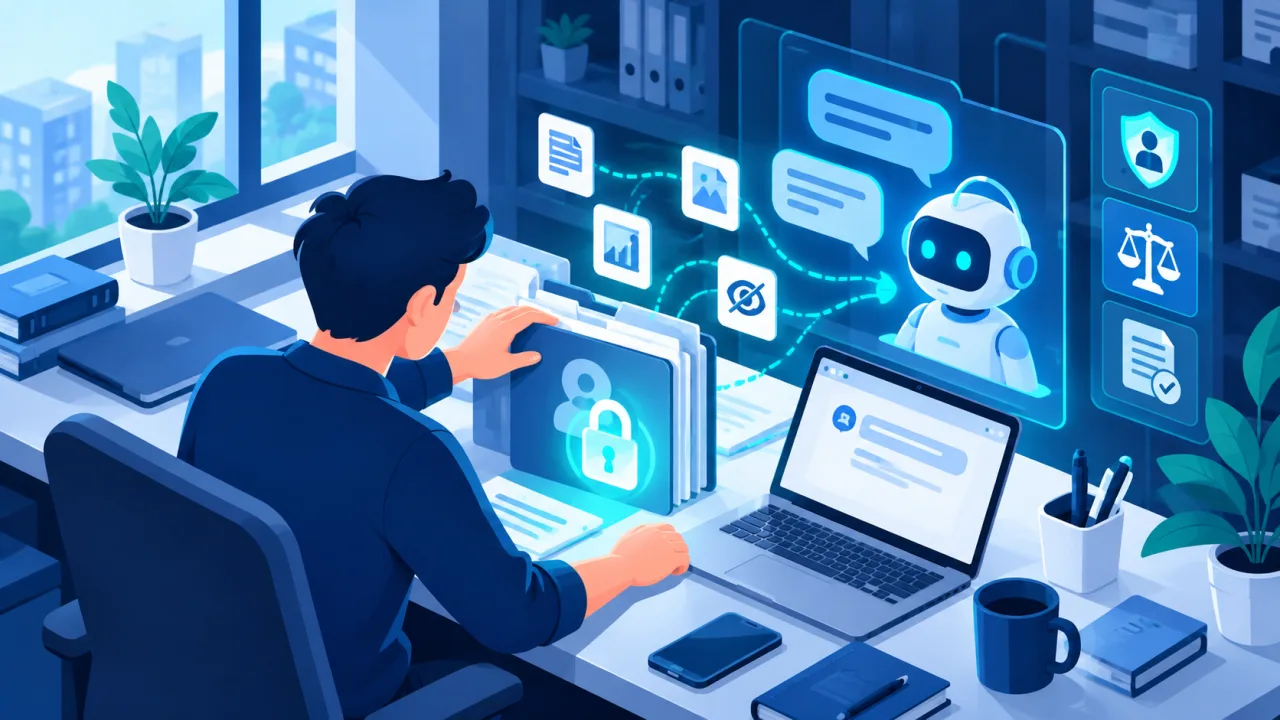
Yapay zeka araçları kurumlarda hızla yaygınlaşıyor, çoğu zaman bilgi işlem biriminden habersiz. Verimlilik kazancı gerçek; ama kişisel ve ticari verinin nereye gittiği belli olmadan yapılan kullanım, KVKK↗ ve ticari sır açısından risk taşır. Bu rehber, hangi verinin girilip girilemeyeceğini, aracı nasıl değerlendireceğinizi ve çalışanlar için sade bir politikayı nasıl kuracağınızı anlatır.
Sorun nerede?
Bir yapay zeka aracına yazdığınız metin, yüklediğiniz belge ya da paylaştığınız ekran o hizmetin sunucularına gider. Hizmete göre bu veri bir süre saklanabilir, hizmeti geliştirmek için kullanılabilir veya hesap güvenliği ihlal edilirse başkasının eline geçebilir. Ayrıca araç, kendisine verilen bilgiyi yanlış kişilere gösterecek şekilde yapılandırılmış olabilir. OWASP, bu riski “hassas bilgi ifşası” (LLM02, 2025) olarak adlandırır: kişisel veri↗, ticari sır veya gizli bilgi, yapay zeka çıktıları yoluyla açığa çıkabilir.
Hangi veri girilebilir?
Çalışanlarınıza net bir liste verin. Aşağıdaki tablo örnek bir başlangıçtır; kurumunuzun durumuna göre uyarlayın.
| Veri türü | Örnek | Kural |
|---|---|---|
| Herkese açık bilgi | Web sitenizdeki metinler, yayımlanmış raporlar | Onaylı araçta girilebilir. |
| İç kullanım | Toplantı notu taslağı, iç yazışma metni | Yalnızca kurumun onayladığı, sözleşmeli araçta; kişisel veri ayıklanarak. |
| Kişisel veri | Ad, T.C. kimlik no, telefon, e-posta, adres, müşteri listesi | Girilmez; zorunluysa kimliksizleştirin ve hukuki dayanağı olan onaylı araçta kullanın. |
| Özel nitelikli veri | Sağlık, biyometrik, ceza mahkûmiyeti, din vb. | Girilmez. |
| Ticari sır ve gizli bilgi | Kaynak kod, fiyatlama, sözleşme, finansal veri, parola ve anahtarlar | Girilmez. |
| Gizlilik dereceli (kamu) | Gizlilik derecesi taşıyan belge ve yazışmalar | Girilmez. |
Basit bir deneme: aracın çıktısı ya da girişiniz yarın bir rakibin, basının ya da bir müşterinizin eline geçse sorun olur muydu? Cevap evetse girmeyin.
Aracı değerlendirin
Araç seçmeden önce tedarikçiye şunları sorun ve yazılı sözleşmeye bağlayın:
| Soru | Neden önemli? |
|---|---|
| Veri nerede işleniyor ve saklanıyor, ne kadar süreyle? | Yurt dışındaki sunucular KVKK’nın yurt dışına aktarım hükümlerini (m.9) gündeme getirebilir. |
| Verilerim modelin eğitiminde kullanılıyor mu? Kapatılabiliyor mu? | Eğitimde kullanılan veri başka kullanıcılara sızabilir. |
| Kurumsal (ticari) sürüm, bireysel sürümden farklı veri taahhütleri sunuyor mu? | Ücretsiz bireysel sürümler çoğu zaman daha zayıf taahhüt verir. |
| Erişim ve kimlik yönetimi var mı (tek oturum açma↗, iki adımlı doğrulama↗, kullanıcı günlükleri)? | Hesabın ele geçirilmesi, konuşma geçmişinin sızması demektir. |
| Bir güvenlik ihlalinde beni ne kadar sürede bilgilendirirsiniz? | KVKK’da ihlal en kısa sürede ilgili kişiye ve Kurula bildirilmelidir (m.12/5). |
| Verilerimi nasıl silerim ve sözleşme bitince ne olur? | Silme hakkı ve saklama süresi (m.7) tedarikçide de geçerlidir. |

KVKK açısından ne yapmalısınız?
- Hukuki dayanak ve aydınlatma: Kişisel veriyi yapay zeka aracıyla işleyecekseniz bunun hukuki dayanağı olmalı ve ilgili kişiler uygun biçimde bilgilendirilmelidir (m.4, m.10).
- Veri minimizasyonu: Gerekmiyorsa kişisel veri girmeyin; ad, T.C. kimlik no gibi alanları silin ya da takma adla değiştirin.
- Güvenlik tedbirleri: Kanun, veri sorumlusundan uygun teknik ve idari tedbirleri almasını ister (m.12).
- Kurumun rehberleri: Kişisel Verileri Koruma Kurumu, yapay zekâ ve kişisel verilere ilişkin rehber ve tavsiyeler yayımlar. Güncel metinler için Kurumun internet sitesindeki yayınlara bakın.
Gölge yapay zeka
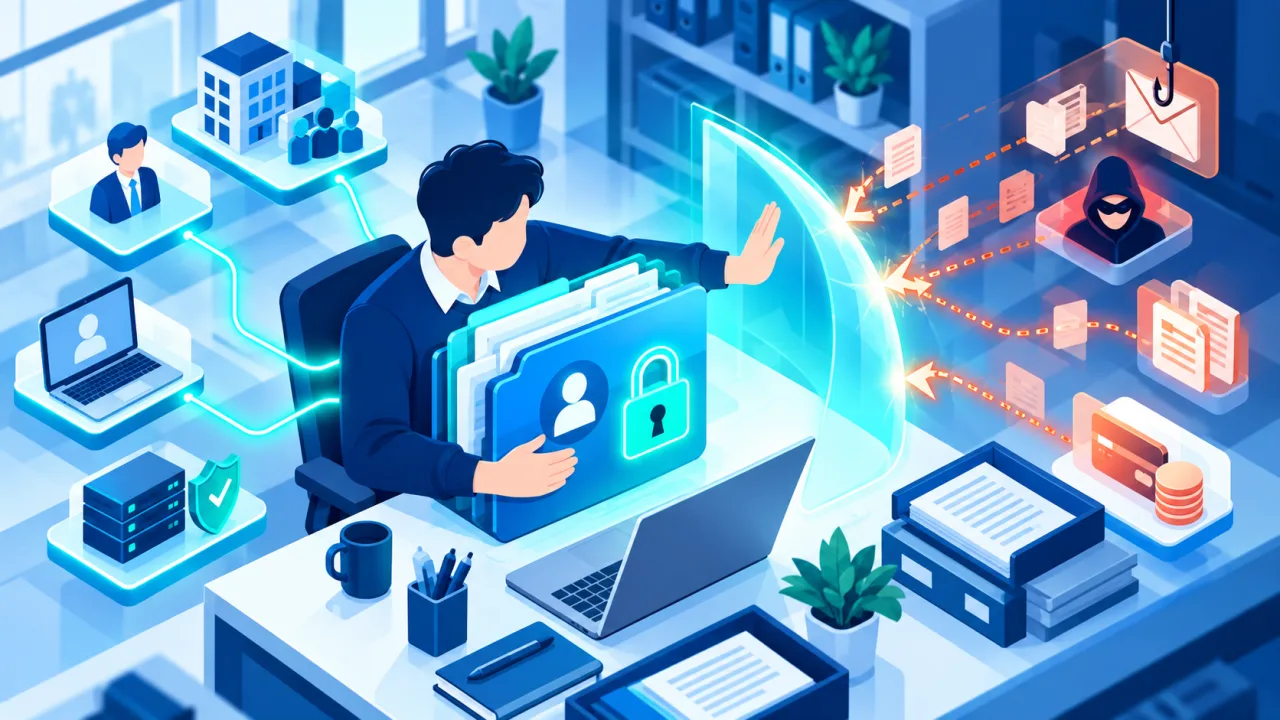
Çalışanların onaysız araçları kendi hesaplarıyla kullanması (“gölge yapay zeka”) en sık veri sızıntısı yollarından biridir. Çözüm yasaklamak değil; onaylı ve güvenli bir alternatif sunmak ve sade bir politika yayımlamaktır. Yasak koyarsanız kullanım gizlenir ve görünürlüğünüzü kaybedersiniz.
Sade bir kullanım politikası: neler içermeli?
- Onaylı araçlar: Hangi araçlar ve hangi hesaplar (kurumsal) kullanılabilir.
- Girilebilir ve girilemez veri: Yukarıdaki tablo gibi tek sayfalık liste.
- Sonucu kontrol etme: Yapay zeka çıktısı yanlış olabilir; resmî yazı, sözleşme, kod ve hesapları kullanmadan önce insan doğrular.
- Bildirme: Yanlışlıkla gizli veri girildiyse hemen sorumluya haber verilir; ceza korkusu gizlemeye yol açar.
- Sahiplik ve gözden geçirme: Politikanın sahibi belli olsun, yılda en az bir kez güncellensin.
Büyük kuruluşlar için
NIST’in Üretken Yapay Zeka Profili (AI 600-1, 26 Temmuz 2024), veri gizliliği ve bilgi güvenliğini üretken yapay zeka riskleri arasında sayar ve AI Risk Yönetimi↗ Çerçevesi (AI RMF 1.0, 26 Ocak 2023) ile birlikte kullanılır. Kurum çapında yapay zeka envanteri çıkarın, her kullanım için risk değerlendirmesi ve sahip atayın, tedarikçi sözleşmelerinde veri kullanımını ve silmeyi düzenleyin.
Kamu kurumlarında kurumun kuralı ve gizlilik derecesi her şeyden önce gelir; gizlilik dereceli bilgi hiçbir yapay zeka aracına girilmez.

İlke aynı: yalnızca gerekli veriyi, güvendiğiniz ve sözleşmeyle bağladığınız bir araca verin.
Çalışan tarafında temel kullanım kuralları için:

Kullandığınız modelin ve bileşenlerin güvenliği için:

Kaynaklar ve son gözden geçirme
- 6698 sayılı Kişisel Verilerin Korunması Kanunu: m.4, 7, 9, 10, 12.
- OWASP Top 10 for LLM↗ Applications 2025: LLM02 Sensitive Information Disclosure.
- NIST AI RMF 1.0 (26 Ocak 2023); NIST AI 600-1 (26 Temmuz 2024).
Son gözden geçirme: 22 Ekim 2026. Bu içerik bilgilendirme amaçlıdır; hukuki danışmanlık yerine geçmez.


