
Kamu Görevlilerine Yönelik Hedefli Saldırılar ve Sosyal Mühendislik
Kamu görevlileri, eriştikleri bilgi ve yetki nedeniyle özel olarak hedeflenebilir. Hedefli oltalama ve sosyal mühendislik tuzaklarını tanıyın.

Kamu görevlileri; eriştikleri hassas bilgiler, imza ve onay yetkileri ve kritik sistemlere bağlantıları nedeniyle özel olarak hedeflenebilir. Bu saldırıların çoğu teknik bir açığı değil, insanı kullanır. Bu rehber, hedefli saldırının nasıl ilerlediğini, en sık görülen senaryoları ve her biri için doğrulama yolunu anlatır. Genel oltalama↗ işaretleri ayrı rehberde olduğu için burada yalnızca kamu çalışanına özgü durumlara odaklanıyoruz.
Saldırgan sizin hakkınızda ne öğrenir?
Hedefli bir saldırı çoğu zaman keşifle başlar. Saldırganın işine yarayan bilgiler şunlardır:
- Adınız, unvanınız, biriminiz ve kimin amiriniz olduğu.
- İmza, onay ve ödeme yetkisinin kimde olduğu.
- Kurumun iş akışı, kullandığı yazılımlar, yaklaşan ihale ya da denetim takvimi.
- Çalışma saatleriniz, izin ve seyahat dönemleriniz.
Bu bilgilerin önemli bir kısmı Kurumun web sitesinden, ilanlardan ve sosyal medya paylaşımlarından toplanabilir. Neleri paylaştığınızın bu açıdan etkisi için sosyal medya rehberine bakın.

Saldırı nasıl ilerler?
- Keşif: Açık kaynaklardan kişi ve Kurum bilgisi toplanır.
- İlk temas: E-posta, telefon ya da mesajla inandırıcı bir bahaneyle iletişim kurulur.
- Güven ve baskı: Otorite (“müdürüm istedi”), aciliyet ve gizlilik baskısı kurulur.
- Eylem: Parola ya da kod verdirilir, ek açtırılır, ödeme ya da bilgi gönderdirilir.
- Yayılma: Ele geçirilen hesap, başka çalışanlara yönelik yeni saldırılar için kullanılır.
Zinciri en etkili kırdığınız yer üçüncü adımdır: baskıya karşı yavaşlamak ve doğrulamak.
Beş sık senaryo ve doğrulama yolları
| Senaryo | Nasıl görünür? | Nasıl doğrulanır? |
|---|---|---|
| Üst makam taklidi | “Acil, şu bilgiyi/ödemeyi hemen gönderin, kimseye söylemeyin.” | Amirinizi rehberdeki numarasından arayın ya da yüz yüze teyit edin. Gelen mesajdaki numarayı aramayın. |
| Bilgi işlem ya da destek taklidi | “Hesabınızda sorun var; parolanızı ya da size gelen kodu söyleyin.” | Parola ve tek kullanımlık kodu hiçbir birim istemez. Kendi bilgi işlem birimini kurumsal hattan siz arayın. |
| Başka kurumdan “resmî yazı” | Resmî görünümlü ek ya da bağlantı; belgeyi görmek için giriş yapmanızı ister. | Yazıyı EBYS veya KEP üzerinden gelen kayıtla karşılaştırın; ek açmadan önce gönderen adresini ve alan adını inceleyin. |
| Tedarikçi ya da ihale yazışması | “IBAN değişti”, “yeni fatura ekte”; sahte fatura. | Hesap ve iletişim değişikliğini, sözleşmedeki bilinen yetkiliyle ayrı kanaldan teyit edin. |
| Ses ya da video taklidi | Tanıdık bir sesle telefon ya da görüntülü arama; yapay zekâ ile üretilmiş olabilir. | Sesin tanıdık gelmesi kimlik kanıtı değildir; önceden belirlenmiş bir doğrulama sorusu ya da ikinci kanal kullanın. |
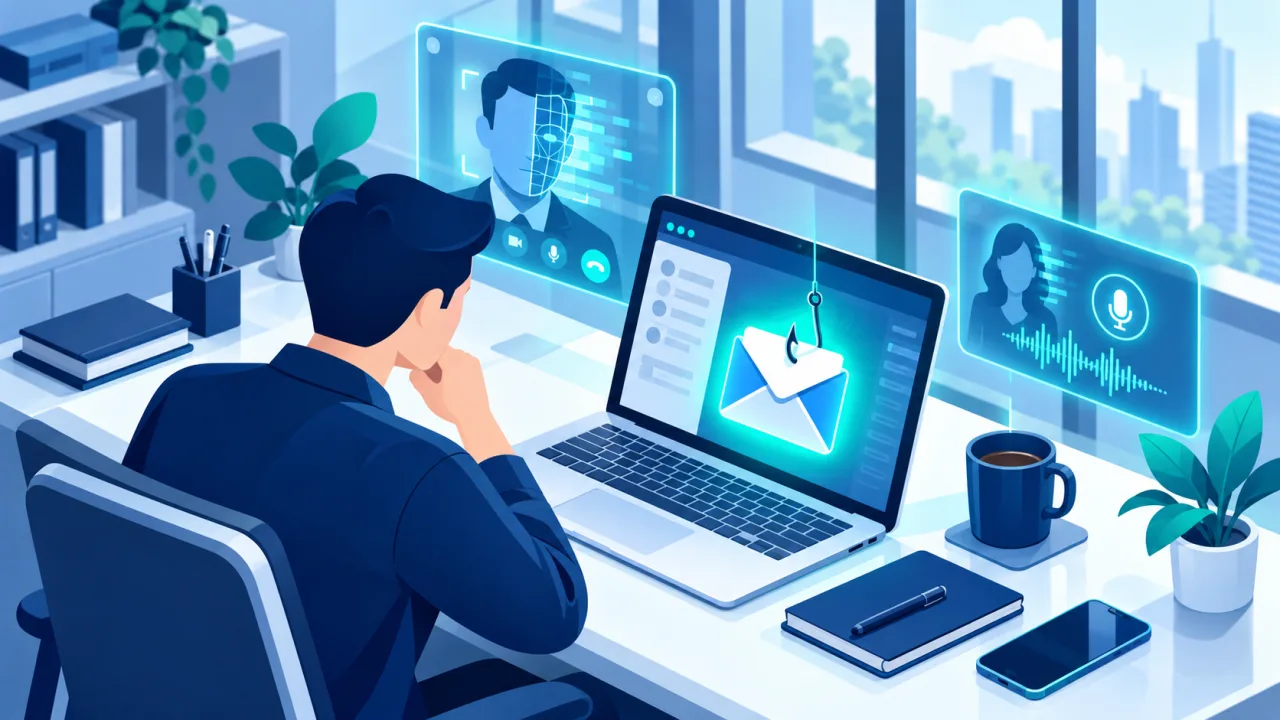
Dört kural
- Yavaşlayın: Aciliyet ve gizlilik baskısı en güçlü uyarı işaretidir.
- Bağımsız kanaldan doğrulayın: Olağandışı talebi, gelen mesajın kanalından değil, bilinen bir kanaldan teyit edin.
- Vermeyin: Parola, tek kullanımlık kod ve hassas bilgi telefonda ya da e-postada paylaşılmaz. Hassas bilgiyi yetkisiz birine açıklamanın hukuki sonuçları için bilgi sınıflandırma rehberine bakın.
- Bildirin: Şüpheli her teması Kurumun bilgi işlem/SOME birimine iletin; saldırgan sizden sonra bir meslektaşınızı deneyebilir.


Hedeflendiğinizi ya da kandırıldığınızı düşünüyorsanız
Bir ek açtıysanız, bağlantıya tıkladıysanız ya da bilgi verdiyseniz utanıp gizlemek yerine hemen bildirin; ilk saatlerdeki erken bildirim hasarı sınırlar. Ne yapacağınız, neyi saklayacağınız ve kime ulaşacağınız şu rehberde:

Son gözden geçirme: 21 Ekim 2026. Bu içerik bilgilendirme amaçlıdır; Kurumunuzun yönergeleri ve bilgi güvenliği↗ biriminin talimatları önceliklidir.


